공지사항
|
[연구활동] PHP2Shell - AI가 공격 코드를 만드는 능력, 5개월 만에 3배
관리자 │ 2026-10-23 HIT 43 |
|---|
|
10월 21일 PHP 긴급 패치가 나왔습니다(CVE‑2026‑109618·109619, CVSS 9.2). PHP 엔진 자체에 있는 결함이어서 로그인 없이도 서버에서 코드가 실행될 수 있고, PHP 5.4부터 최신 8.x까지 거의 모든 버전이 영향을 받습니다.[1][2] 지금도 많은 사람이 이 일로 밤을 새우고 있습니다. PHP 개발팀은 서둘러 패치를 냈고, Cloudflare 같은 보안 업체는 공개 전부터 차단 규칙을 적용했으며, 일부 유럽 정부는 웹사이트를 선제적으로 내렸습니다.[1][3] 국내 기관과 기업의 보안 담당자들도 서버의 PHP 버전을 확인하고 패치 일정을 잡고 있을 것입니다. 현장에서 애쓰시는 모든 분께 감사드리며, 빠르고 차분한 대응으로 피해가 최소화되기를 바랍니다. 다만 이 취약점 하나만 봐서는 지금 우리가 어디쯤 와 있는지 알 수 없습니다. AI를 쓴 사이버 공격 전체를 지도로 놓고 보면, PHP2Shell은 그 지도의 한 지점입니다. 이 글은 이번 사건이 그 지도에서 어디에 있는지, 그리고 다음에 무엇이 나올지를 짚어 봅니다. 1. 구멍이 새로 생긴 게 아니라, 구멍을 찾는 비용이 무너졌다이 결함은 새로 생긴 것이 아닙니다. 적어도 PHP 5.4(2012년)부터 코드에 있었습니다. 달라진 것은 찾는 주체입니다. 발견자인 Wiz는 이렇게 설명했습니다. "결함은 수십 년간 존재했지만, 악용 가능성을 입증하려면 인간 연구자가 현실적으로 해낼 수 있는 한계에 가까운 복잡한 단계가 필요했다. 프런티어 AI 모델이 그 장벽을 크게 낮춰 오래된 결함을 실제 익스플로잇으로 바꿨다."[2] 취약점은 "검사하지 않는 것"이나 "허용해 버리는 것"일 뿐, 그 자체로는 공격이 되지 않습니다. 그것을 작동하는 공격으로 바꾸는 방법이 익스플로잇이고, 이번에 AI가 만든 것이 바로 그 방법입니다. 센터가 2016년에 발표한 삼성페이 MST 연구도 같은 구조였습니다. 원거리 도청이 가능하다는 점과 단말 일치를 검증하지 않는다는 점, 이 두 취약점은 도청·전달·재생이라는 구성으로 엮였을 때 비로소 공격이 됐습니다.[4] 이제 그 구성을 짜는 일을 AI가 합니다. 같은 조건의 오래된 코드는 PHP에만 있지 않습니다. 웹 서버, 운영체제, 네트워크 장비, 오픈소스 라이브러리처럼 수십 년 동안 쌓인 코드가 인터넷의 기반을 이루고 있습니다. 사람이 감당하기 어려워 묻혀 있던 결함들이 AI를 통해 하나씩 공격 가능한 형태로 바뀔 것입니다. PHP2Shell 같은 사건은 앞으로 훨씬 자주 일어날 것입니다. 이번 사건은 예외가 아니라 첫 사례들 가운데 하나입니다. 2. AI 공격은 두 갈래다 — 이번 사건의 위치
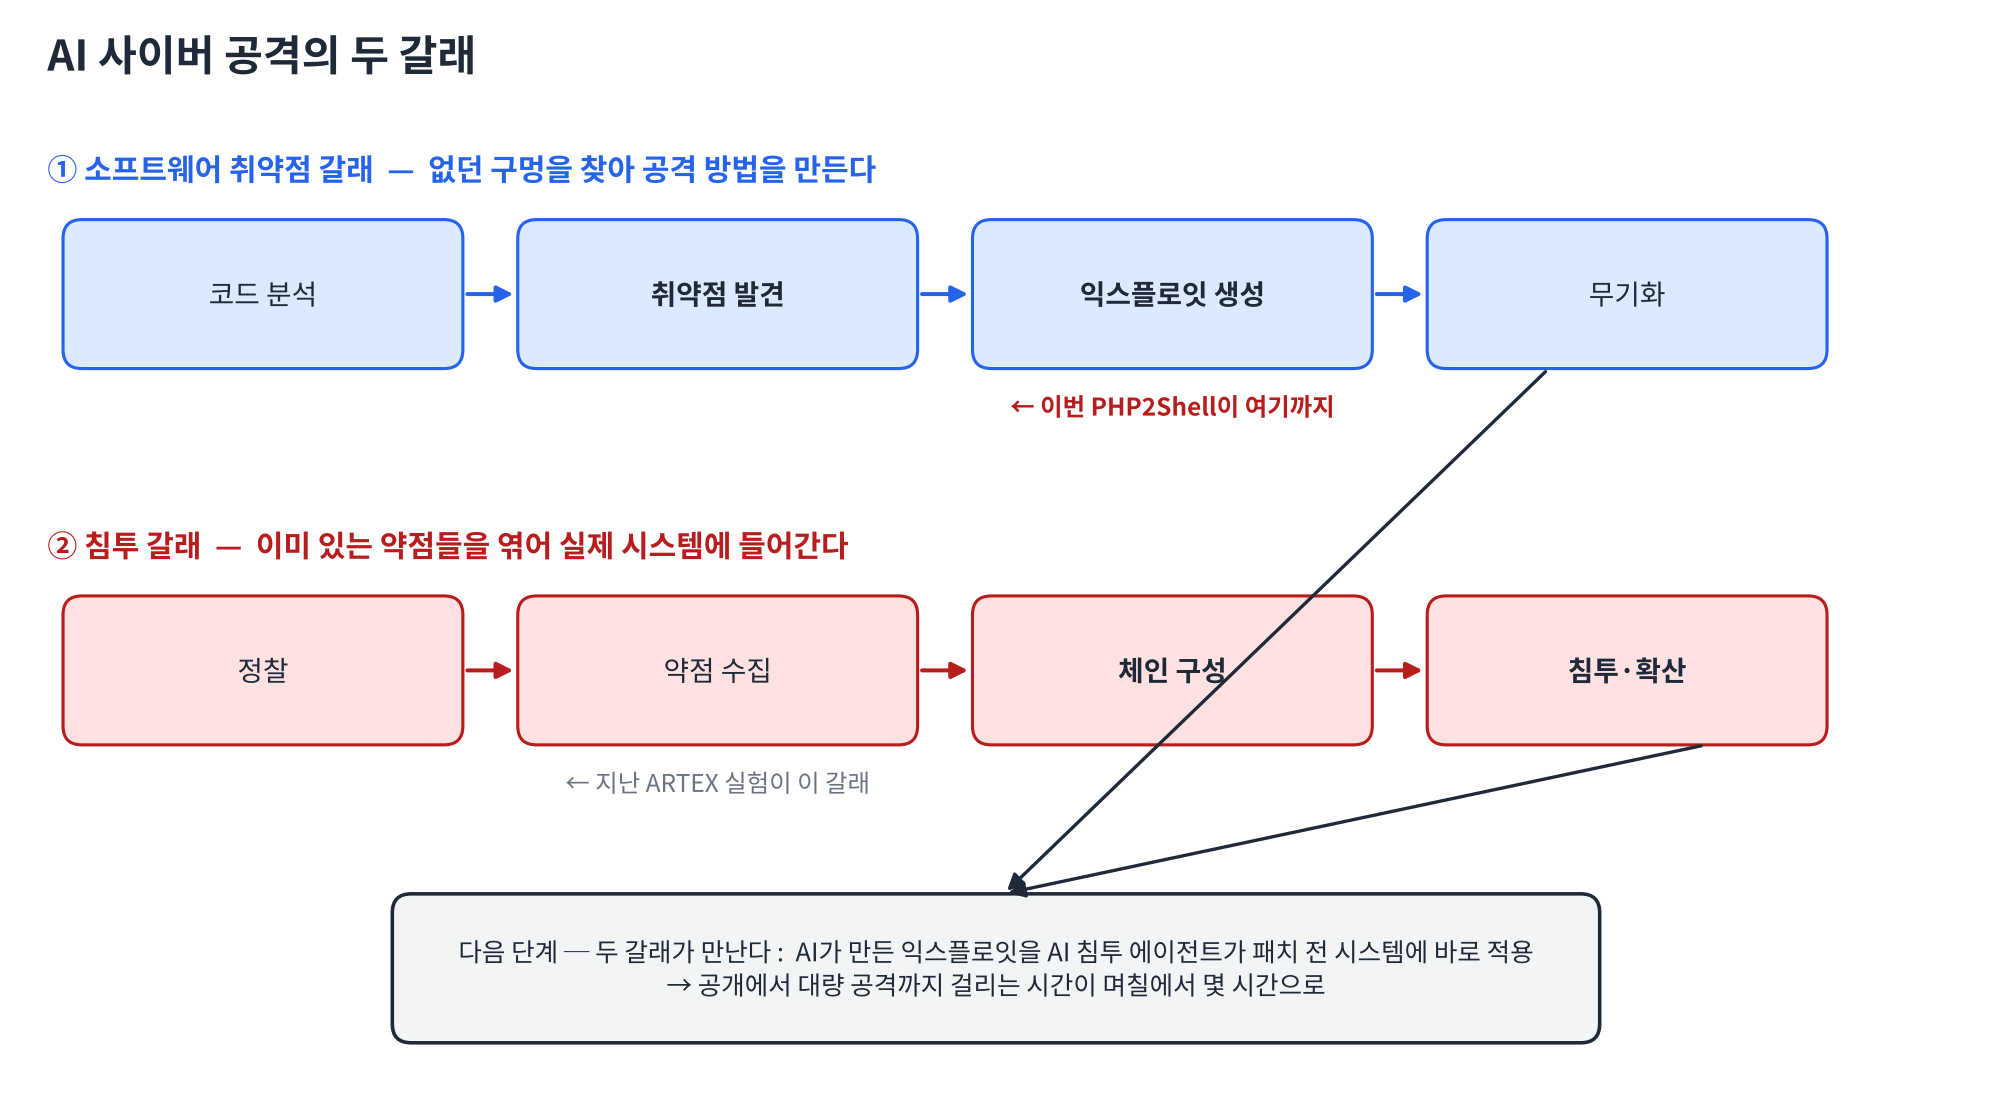
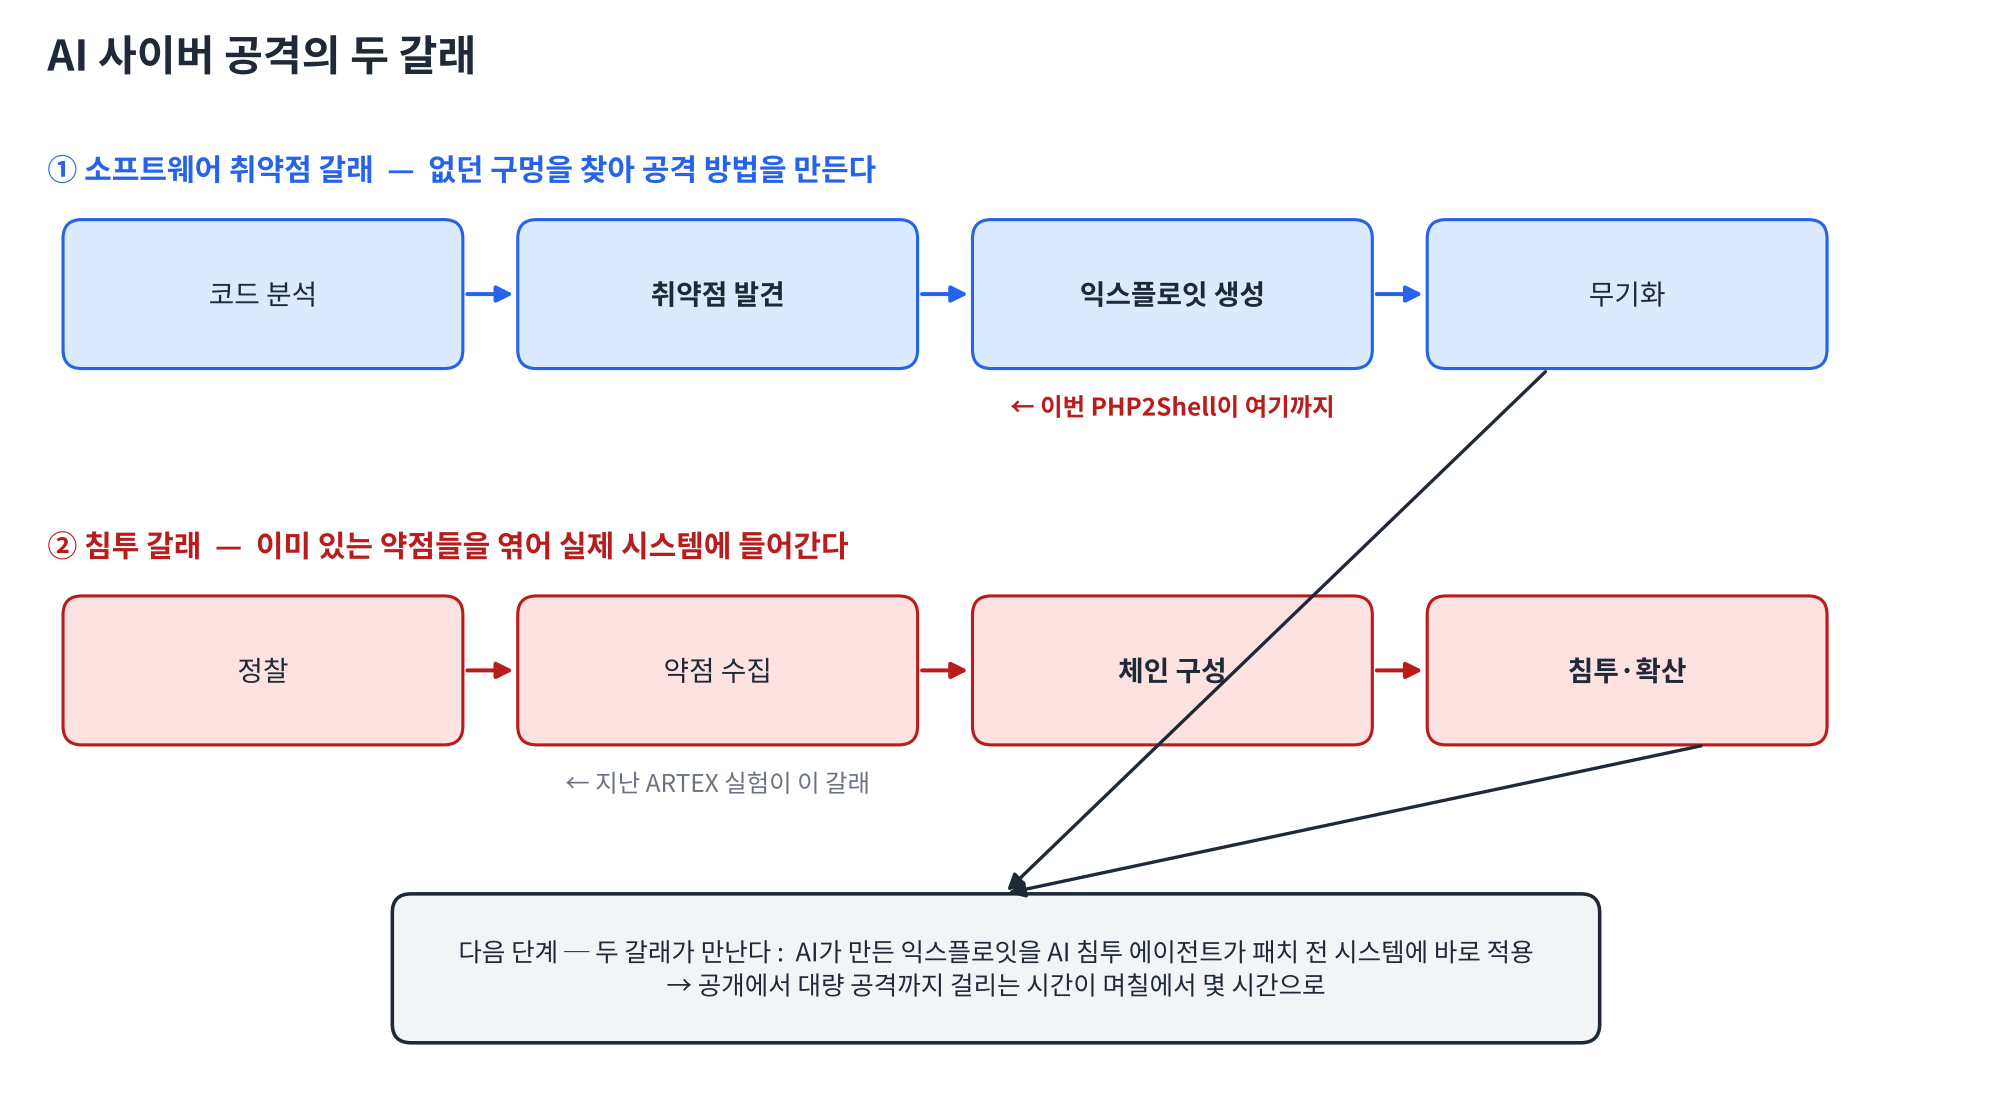
AI를 쓴 사이버 공격은 두 갈래로 나뉩니다. 소프트웨어 취약점 갈래는 아무도 몰랐던 구멍을 찾아 공격 방법을 만들고, 침투 갈래는 이미 알려진 약점을 엮어 실제 시스템에 들어갑니다. PHP2Shell은 앞 갈래를 끝까지 간 사건입니다. 이달 초 금융권 연쇄 해킹에 쓰인 ARTEX는 뒤 갈래에 속합니다. 센터는 국내외 자율 침투·취약점 분석 에이전트의 지형과 실제 능력을 정리했고,[5] 이를 격리 환경에서 재현한 결과를 방송에서 설명했습니다.[6][7] 익스플로잇이 만들어진 뒤에는 그것을 누가 쓰는지를 따로 봐야 합니다. 익스플로잇은 사람이 쓸 수도 있고, AI 에이전트가 쓸 수도 있습니다. 사람이 쓰면 지금까지와 같은 공격이지만, 공격 방법을 직접 만들 능력이 없던 사람도 완성된 익스플로잇을 손에 넣게 됩니다. AI 에이전트가 쓰면 같은 익스플로잇이 패치되지 않은 수많은 시스템에 동시에, 쉬지 않고 적용됩니다. 어느 쪽이든 공격의 문턱은 낮아지고 규모는 커집니다. AI 에이전트가 PHP2Shell을 실제로 썼다는 근거는 아직 공개되지 않았습니다. 패치 공개 전부터 공격 시도가 관측됐다는 보고가 있지만, 공격이 성립하려면 대상 서버에 특정 조건이 필요해 대량 자동 공격 가능성은 낮다는 분석도 함께 나왔습니다.[8] 그렇다고 패치를 미룰 이유는 없습니다. 3. 어디까지 왔나 — 점수로 읽는 현재 위치벤치마크는 AI가 공격의 각 단계를 얼마나 해내는지 재는 잣대입니다. 찾는 단계는 이미 상향 평준화됐습니다. UC버클리 CyberGym(1,507개 과제)에서 센터의 보안 에이전트 mneme는 7월 제출 당시 단일 시도 성공률 91.0%로 마이크로소프트 MDASH와 함께 공동 1위였습니다.[9][10] 그런데 석 달 만에 90%를 넘는 선도 그룹이 27개로 늘었고, 91%보다 높은 팀도 많아졌습니다. 상당수는 DeepSeek, GLM처럼 누구나 받아 쓸 수 있는 공개 모델을 쓰는 중국 팀들입니다. 이 숫자는 어느 한 팀이 특별하다는 뜻이 아닙니다. 찾는 능력이 이미 누구에게나 열렸다는 뜻입니다.
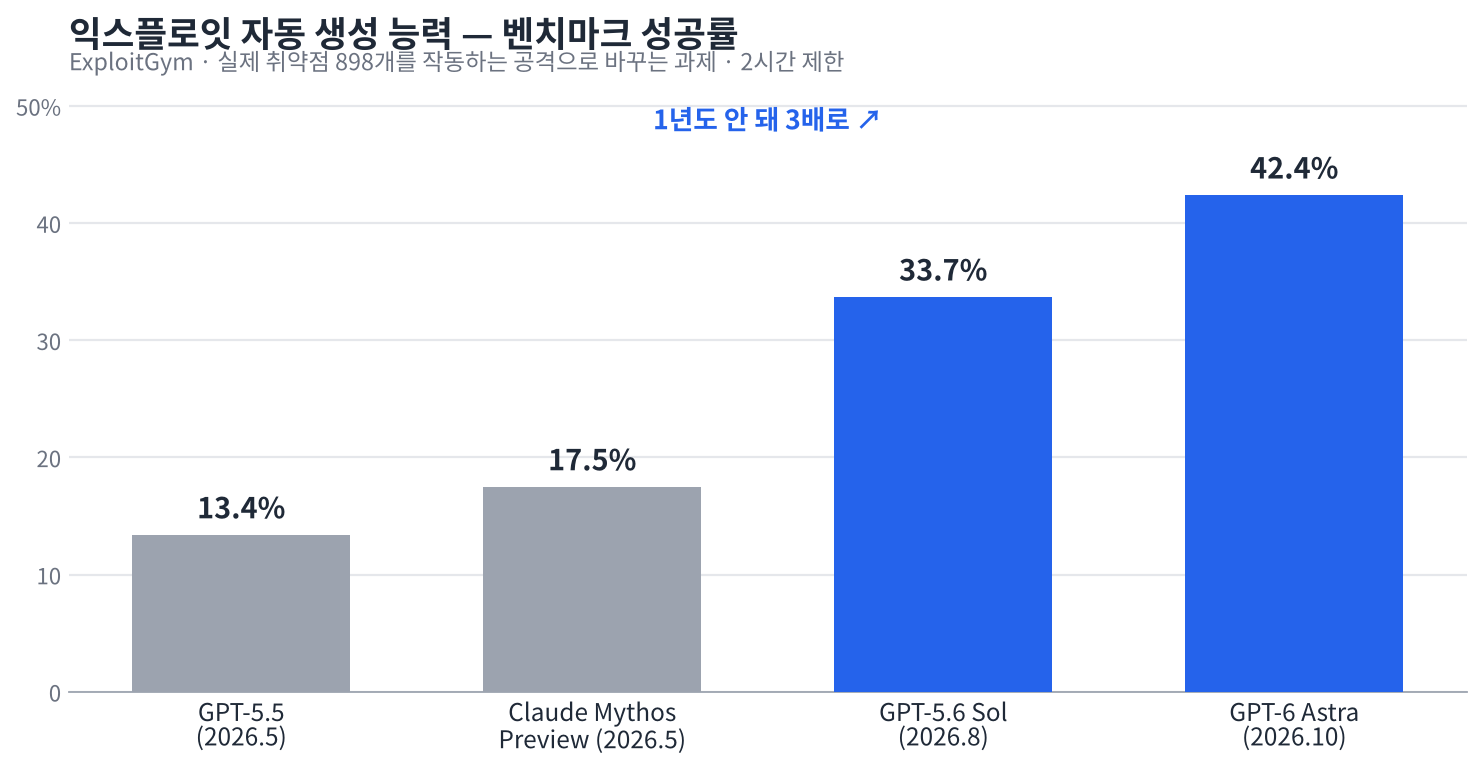
지금 경쟁의 최전선은 익스플로잇 자동 생성입니다. 실제 취약점 898개를 작동하는 공격으로 바꾸게 하는 ExploitGym에서 프런티어 모델의 성공률은 논문 발표(2026년 5월) 이후 다섯 달 만에 13%대에서 42%대로 올랐습니다.[11] PHP2Shell은 이 능력이 벤치마크 밖 실전에서 확인된 사례입니다. 센터도 mneme 차기 버전에서 발견부터 익스플로잇 생성까지 이어지는 기능을 준비하고 있습니다. 4. 다음에 올 일, 그리고 대응공격 쪽에서는 두 흐름이 동시에 커집니다. AI가 만드는 익스플로잇이 늘고, 그것을 쓰는 주체도 사람에서 AI 에이전트로 넓어집니다. AI가 만든 익스플로잇을 AI 침투 에이전트가 패치되지 않은 시스템에 곧바로 적용하면, 공개에서 대량 공격까지 걸리는 시간이 며칠에서 몇 시간으로 줄어듭니다. 공격은 활용 단계까지 자동화되는데 방어가 점검에서 멈추면, 공격자는 늘 한 단계 앞서 있게 됩니다. 사건마다 사람이 대응하는 방식으로는 이 속도를 따라갈 수 없습니다. 방어의 구조를 바꿔야 합니다. 첫째, 점검 자동화를 넘어 발견에서 패치까지 e2e로 가야 합니다. 이 방향의 기술 수준은 이미 상당합니다. AI가 실제 오픈소스 프로젝트에서 스스로 취약점을 찾아 확인하고, 패치를 만들어 기존 기능이 깨지지 않는 것까지 통과하는 비율은 최신 모델 기준 최고 66%입니다. 한 세대 전 약 20%에서 세 배로 올랐습니다. 취약점 위치를 알려 주면 패치 성공률은 83~87%에 이릅니다. 이 수치는 CyberGym을 만든 UC버클리 팀이 2026년 6월 공개한 e2e 벤치마크(CyberGym-E2E, 실제 취약점 920개)에서 나온 것입니다.[12] 같은 AI가 공격 방법도 만들고 패치도 만든다는 뜻입니다. 그리고 어려운 쪽은 고치기가 아니라 찾기인데, 그 찾기는 이미 열렸습니다. 둘째, 여기에 더해 AI 공격자 자체를 속이는 기만 방어가 필요합니다. 정리하면, 패치까지 이어지는 e2e로 공격자보다 먼저 구멍을 닫고, 닫히기 전의 공백은 기만으로 버티는 것입니다. 앞의 것은 속도로 경쟁하는 방어이고, 뒤의 것은 AI 공격자의 약점을 거꾸로 이용하는 방어입니다. 이번 사건은 사고가 아니라 신호입니다. 참고
|
| 이전글 | AI안전성연구센터, 아르텍스 해킹 가상실험 통해 개인정보 ... |
|---|---|
| 다음글 | 다음글이 없습니다. |